Yedekleme düzeni ve 3-2-1 kuralı
Bir arıza, bir fidye yazılımı ya da yanlışlıkla silinen bir klasör. Hepsinde soru aynıdır: Verinin sağlam bir kopyası var mı?
Küçük ve orta ölçekli işletmelerde yedekleme çoğu zaman tek bir harici diskten ibarettir ve o disk de genellikle sunucunun hemen yanında durur. Oysa disk ile sunucu aynı yangında, aynı su baskınında ya da aynı fidye yazılımı saldırısında birlikte kaybedilebilir. Yedeğin işe yaraması için kopyaların birbirinden bağımsız olması gerekir.
Kural ne diyor?
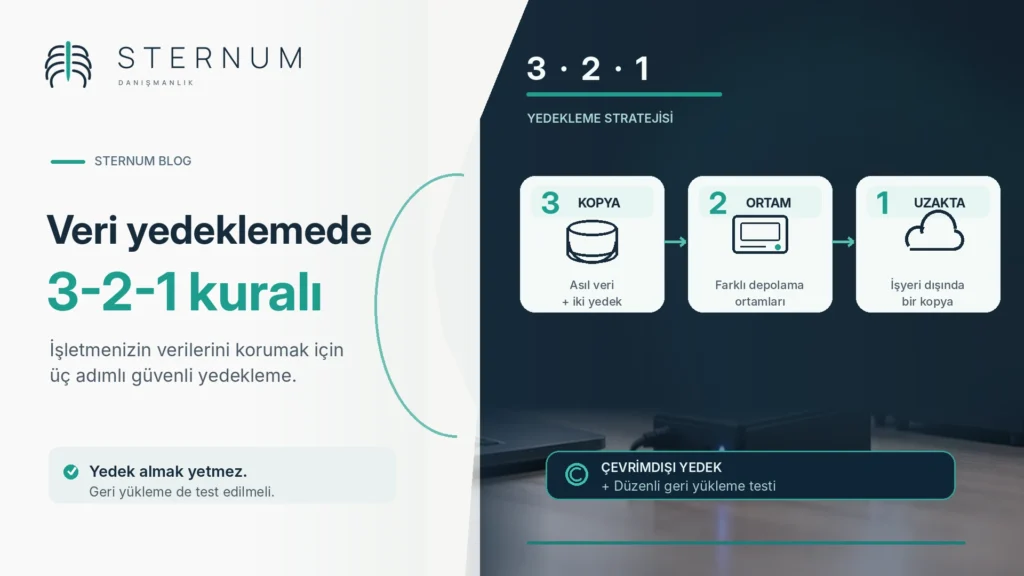
3-2-1 kuralı, verinin hangi koşulda olursa olsun geri getirilebilmesi için basit bir ölçü verir:
- 3 kopya: Verinin aslı dahil en az üç kopyası olsun.
- 2 farklı ortam: Kopyalar en az iki farklı ortamda dursun; örneğin sunucu diski ve ağa bağlı bir depolama cihazı (NAS) ya da harici bir disk.
- 1 kopya başka yerde: Kopyalardan en az biri işletmenin dışında, örneğin bir bulut hizmetinde ya da başka bir binada bulunsun.
Fidye yazılımlarına karşı bu kurala çoğu zaman bir adım eklenir: Kopyalardan biri çevrimdışı tutulur ya da silinemeyecek ve değiştirilemeyecek biçimde saklanır. Böylece bir saldırı ağdaki her şeyi şifrelese bile temiz bir kopya kalır.
Yedek, geri yüklenebildiği kadar yedektir
En sık atlanan adım testtir. Yedeğin alındığını gösteren bir bildirim, verinin geri getirilebileceğini kanıtlamaz. Belirli aralıklarla örnek bir klasörü ya da bir bilgisayarı yedekten geri yükleyip dosyaların açıldığını kontrol etmek gerekir. Bu deneme, bir arıza anında geri dönüşün ne kadar süreceğini de gösterir.
Kısa kontrol listesi
- Neler yedekleniyor? ERP veritabanı, teklif ve sözleşme klasörleri, e-postalar, üretim ve kalite kayıtları listede mi?
- Ne sıklıkla? Her gün değişen veriler için günlük yedek, kritik sistemler için daha sık bir düzen var mı?
- Ne kadar geriye gidilebiliyor? Fark edilmeden bozulan ya da silinen bir dosya için birkaç haftalık geçmiş tutuluyor mu?
- Kim sorumlu? Yedeklerin alındığını ve test edildiğini izleyen belirli bir kişi var mı?
- Erişim kimde? Yedeklere erişim yetkisi sınırlı mı, parolalar güvenli bir yerde mi?
- Son geri yükleme denemesi ne zaman yapıldı?
Kişisel veri işleyen işletmeler, bu verilerin güvenliği için uygun teknik ve idari tedbirleri almakla yükümlüdür (6698 sayılı Kişisel Verilerin Korunması Kanunu, m.12). Düzenli alınan ve test edilen yedekler bu tedbirlerin temel parçalarından biridir.
Sternum bu süreçte ne yapar?
Donanım, ağ ve yazılım ihtiyaçlarınızı tek plan üzerinden yönetiyor, yedeklerin düzenli alınmasını ve geri yükleme denemelerinin yapılmasını takip ediyoruz.